見た目は同じなのに別サイト? ホモグラフ攻撃を1秒で暴くブックマークレット
【結論】
肉眼では見分けがつかない「ホモグラフ攻撃(偽装URL)」は、文字コード(Unicode)とPunycodeを照合すれば一瞬で見破れます!今回配布する無料ブックマークレットを使えば、怪しいURLを選択してワンクリックするだけで、1秒で危険度を判定できます。
この記事の要点3つ
「本物のURLに見えるのに、フィッシングサイトかもしれない…」「クリックする前に安全性を手軽に確かめたい」という不安をワンクリックで解消します!
- 肉眼の罠を突破:キリル文字や似た漢字(「日」と「曰」など)を使った巧妙な偽装URLをUnicode単位で完全解析
- 実通信先を可視化:ブラウザが実際にアクセスするPunycode(
xn--...)を即座に割り出して警告 - インストール不要・安全設計:拡張機能不要でブラウザに登録するだけ。外部送信なしのローカル完結でプライバシーも安心
見た目は同じなのに別サイト?ホモグラフ攻撃の正体
「メールに書かれたURLをよく確認したから大丈夫!」と思っていませんか?実はその思い込みこそが一番の危険ポイントなんです。
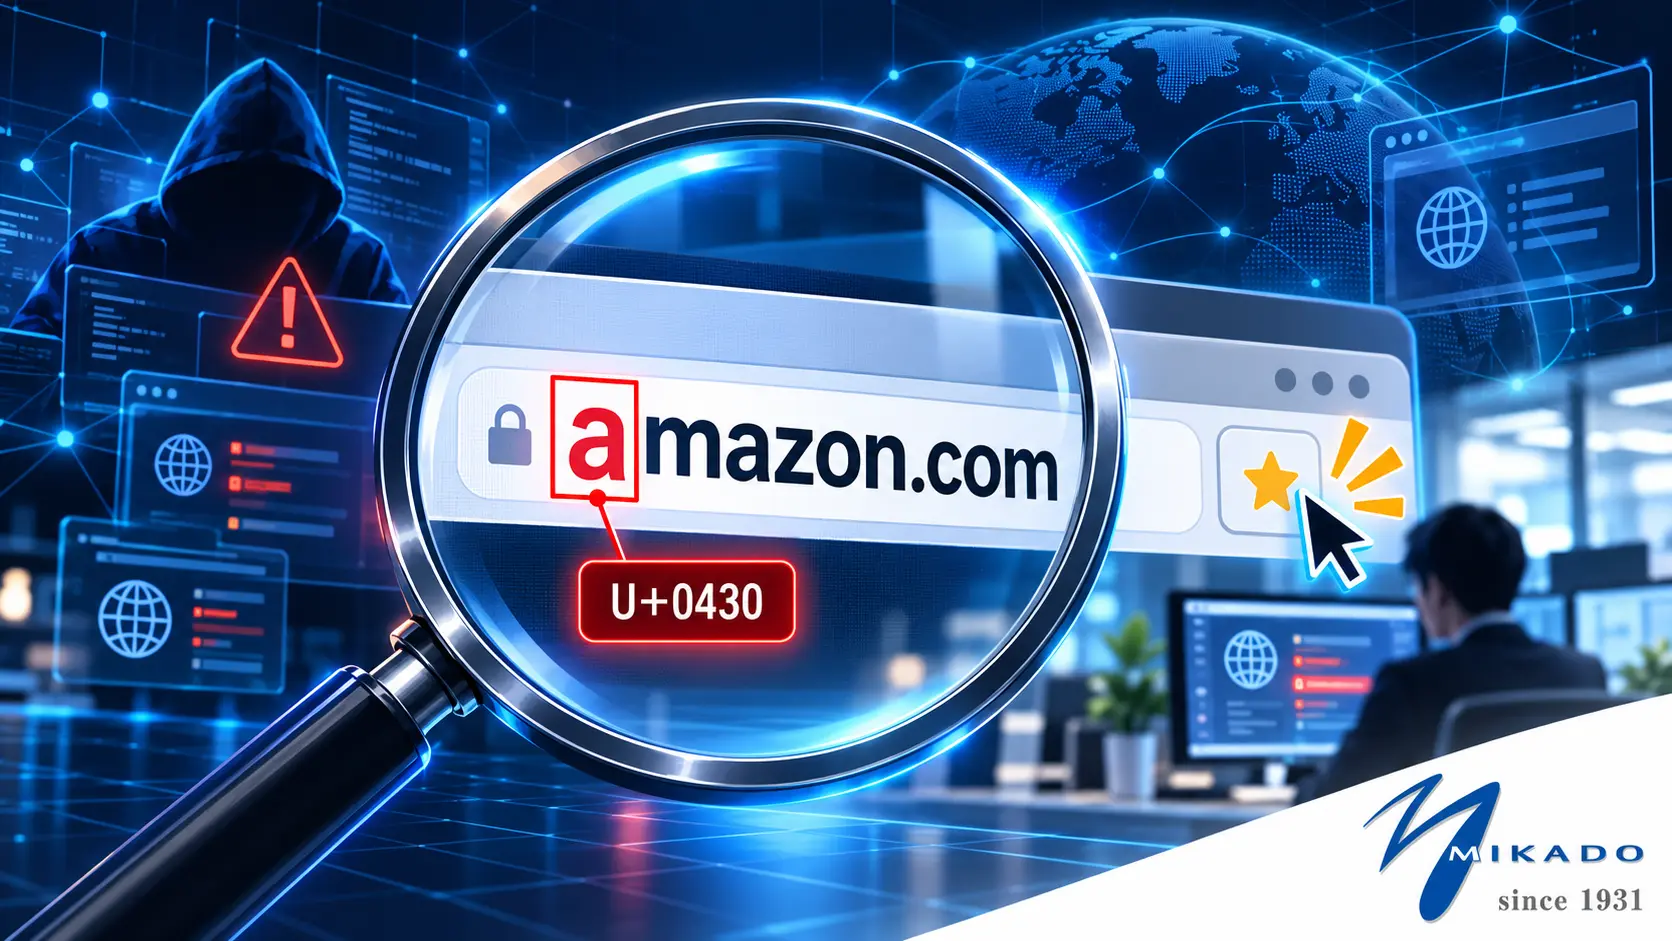
近年増えているホモグラフ攻撃(国際化ドメイン偽装)は、人間の目にはアルファベットの「a」に見える文字にキリル文字の「а(U+0430)」を使ったり、日本語の漢字「日(ひ)」の代わりに「曰(いわく)」を使ったりして、本物のサイトそっくりの偽ドメインを作る手口です。
ブラウザの画面上では寸分の狂いもなく正規ドメインに見えてしまうため、人間の目で偽装を見抜くのはほぼ不可能です。でも、コンピューターが扱うUnicode(文字コード)の世界では、まったく別の文字としてハッキリ区別されています。
用語解説(Glossary)
まずは、セキュリティ調査で知っておきたい3つのキーワードを押さえておきましょう!
- ホモグラフ攻撃(Homograph Attack)
文字の形が酷似している異なる文字体系(ラテン文字とキリル文字、漢字と同形異字など)を組み合わせて、実在するドメインに偽装するサイバー攻撃。 - Punycode(ピュニコード)
日本語や特殊文字を含む国際化ドメイン(IDN)を、従来のDNSで処理できる英数字とハイフン(xn--...)に変換する技術規格。ブラウザが実際に通信する「本当の宛先」です。 - CJK Homograph(同形異字)
日本語・中国語・韓国語の漢字文化圏において、意味や文字コードが異なるのに見た目が極めて似ている文字(例:「市」と「巿」、「己」と「已」など)。
ワンクリックで暴く!「ホモグラフ検証ブックマークレット」の機能
今回作成したブックマークレットは、面倒な調査を1秒で終わらせる頼れるツールです。ブラウザのブックマークバーに置いておくだけで、以下の機能がサクッと使えます。
- 文字列選択からの即時スキャン
Webページ上の気になるURLやドメイン名をマウスで選択し、ブックマークレットを押すだけで即座にアラート&詳細レポートを展開します。 - 漢字・カタカナの同形異字(CJK Homograph)検知
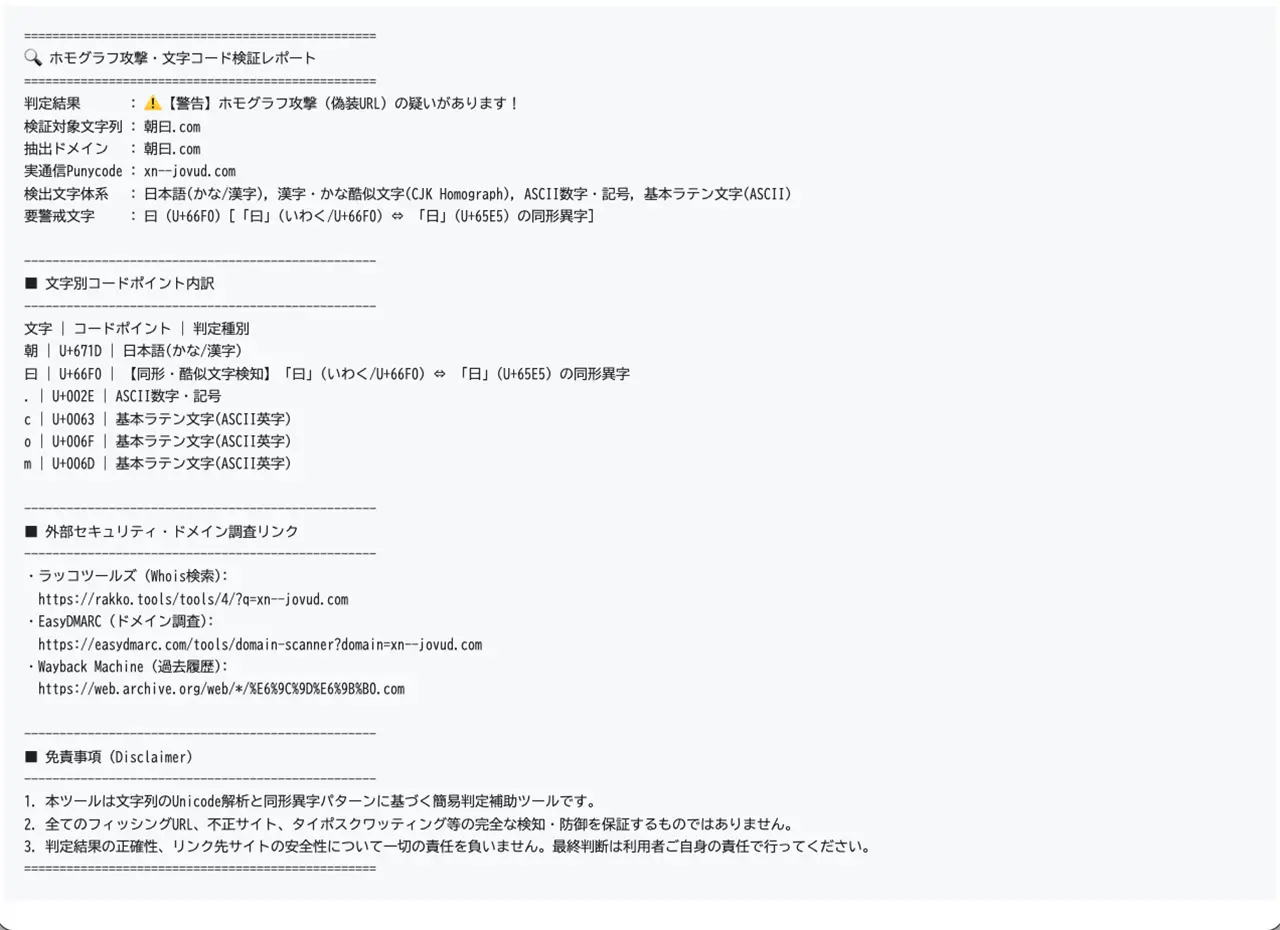
「日(ひ)と曰(いわく)」「市(し)と巿(ふつ)」「カタカナのロ と 漢字の口」など、文字体系の判定をすり抜ける漢字・かなの類似ペアを内蔵辞書でピンポイント検出します。 - 実通信先(Punycode)の自動算出
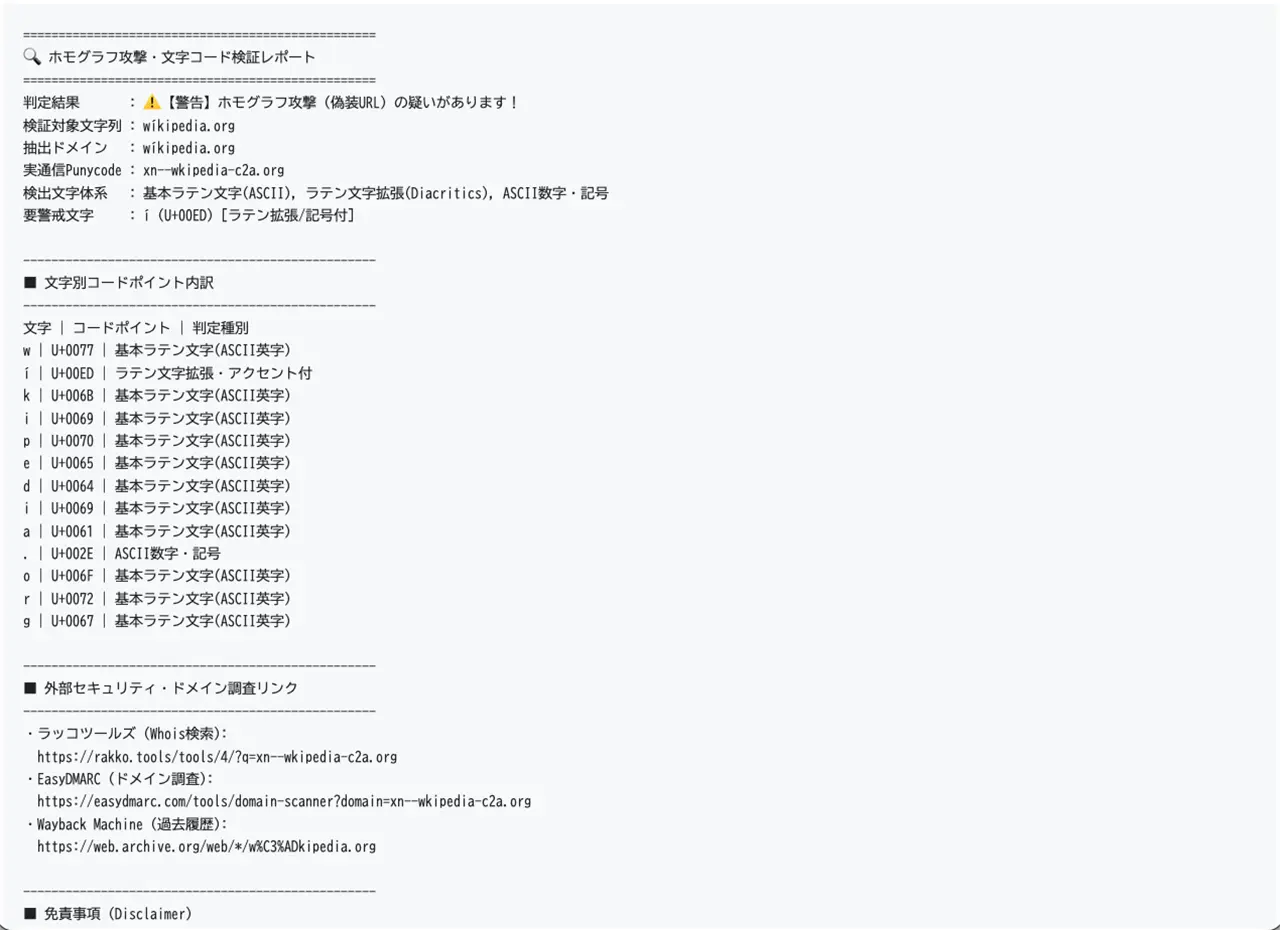
ブラウザ内部でどのようなPunycode(xn--...)として通信されるかをリアルタイムで対比表示します。 - 文字別コードポイント完全レポート
新しいタブに整形テキスト形式で、1文字ごとのUnicodeコードポイント(U+XXXX)と文字種別を一覧化。不審な文字が一目で分かります。 - 外部調査ツールとのワンクリック連携
ドメインを自動エンコードし、ラッコツールズ(Whois検索)、EasyDMARC(ドメイン調査)、Wayback Machine(過去履歴確認)への直通リンクを自動生成します。
【HowTo】ブックマークレットの登録&使い方
登録は1分で完了します!ブラウザの拡張機能を追加する必要もありません。
ステップ1:ブックマークバーを表示する
お使いのブラウザ(Chrome, Edge, Safari等)でブックマークバーを表示させておきます(Ctrl + Shift + B または Cmd + Shift + B)。
ステップ2:ボタンをブックマークバーにドラッグ&ドロップ
下の配布エリアにあるリンクボタンを、そのままブックマークバーへドラッグ&ドロップしてください。
ステップ3:怪しい文字列を選択してクリック!
検証したいドメイン(例:аmazon.com や 曰本.jp など)のテキスト文字列を選択し、登録したブックマークをクリックします。一瞬で判定結果のアラートが表示され、別タブで文字コードの詳細レポートが開きます!
安全性とご利用時の注意点(免責事項)
安心して使っていただくために、本ツールのセキュリティ仕様と限界についてもお伝えしておきますね。
- 完全ローカル処理でプライバシー保護
このスクリプトは外部の解析サーバー等へURLを送信しません。すべてお使いのブラウザ内部のJavaScriptエンジンで完結して処理されるため、社内URLや非公開ドメインの検証でも情報漏えいの心配はありません。 - 外部調査リンクを踏む際のご注意
詳細レポートに表示されるWhois検索やWayback Machineのリンクをクリックした場合、その外部サービスへドメイン情報が送信されます。社外秘ドメインを調査する際は、リンクをクリックしないようご注意ください。 - 判定の限界について
正規の英字を巧妙に並べ替えたタイポスクワッティング(例:arnazon.comやg00gle.comなど)や、辞書に未登録の極めて珍しい異体字までは検知できません。最終的なアクセス判断は、IPA(情報処理推進機構)等のセキュリティガイダンスに則り、ご自身で慎重に行ってください。
よくある質問(FAQ)
-
なぜブラウザ拡張機能ではなくブックマークレットなのですか?
-
拡張機能は常時権限が必要になり、ブラウザの動作が重くなったり権限管理のリスクが伴います。ブックマークレットなら必要な時にだけワンクリックで動くため、非常に軽量で安全です。
-
スマートフォンでも使えますか?
-
基本的にはPCブラウザ向けに設計されています。モバイル版ChromeやSafariでもブックマーク編集からURL欄に登録すれば動作しますが、文字列選択の操作性からPC環境での利用を推奨しています。
-
企業内でも業務ツールとして自由に使ってよいですか?
-
はい、ご自由にお使いいただけます!社内セキュリティ研修や不審メールの初期調査など、日々の安全確認ツールとしてぜひお役立てください。
ドッペルゲンガードメインへの送信拒否
入力ミスを狙う「ドッペルゲンガードメイン」への誤送信、実は防げるんです!Google Workspaceの機能を活用して、うっかりミスを未然に防ぐ設定方法をご紹介。

- ハッシュタグ
#サイバーセキュリティ #フィッシング対策 #ブックマークレット #Webツール #情報セキュリティ
関連記事
ウェブサイトのセキュリティ対策について、お気軽にお問い合わせください
03-3295-2588
営業時間 9:00-18:00(土・日・祝日除く)