実は逆効果になることもあります!プラグインを増やしすぎるとサイトの動作が重くなり、プラグイン自体の脆弱性が狙われるリスクも高まります。無駄を削ぎ落とした「シンプルな多層防御」が最も効果的です。
なぜあのサイトは狙われない?WordPress改ざんを防ぐ「鉄壁の多層防御」とわかりやすい仕組み
この記事のまとめ
- 結論:サイバー攻撃からWebサイトを守るカギは、単なるセキュリティプラグイン頼みではなく「侵入口を見せない」「情報を渡さない」「自動で防ぐ」多層防御の仕組みづくりです!
- 要点3つ:
- 管理画面の入口や重要情報を物理的に隠し、攻撃者のターゲットから外れる
- 危険なプラグインの更新停止や不正コードの実行遮断をシステムが自動制御する
- テスト環境と本番環境を完全分離し、開発時のスキマからの侵入リスクをゼロにする
- この記事で解決できること:専門知識がなくても、「自社サイトのセキュリティをどう強固にすべきか」がスッキリ理解でき、改ざんや不正アクセスの不安を解消できます。
Webサイトのセキュリティ、本当に「プラグインを入れて終わり」になっていませんか?
最近ニュースでもよく見かけるWebサイトの改ざんや不正アクセス。「うちの会社は大丈夫かな…」と不安になりますよね。実は、一般的なWebサイト攻撃の99%以上は、人間ではなく「自動で危険なスキマを探すロボット(Bot)」が行っています。例えるなら、「街中の家の鍵をかたっぱしからガチャガチャ回して、開いているドアを探しまわっている泥棒」のようなものです。
今回は、私たちが実践している「攻撃者が諦めて素通りする鉄壁のWebサイト(要塞化WordPress)」の仕組みを、難しい専門用語を使わずにわかりやすくご紹介します!
仕組み①:入り口を完全に隠す「見えないドア」戦略
普通の家なら玄関ドア(ログイン画面)がありますが、もし玄関そのものが通行人から見えなかったらどうでしょう?泥棒は鍵を壊すことすらできませんよね。
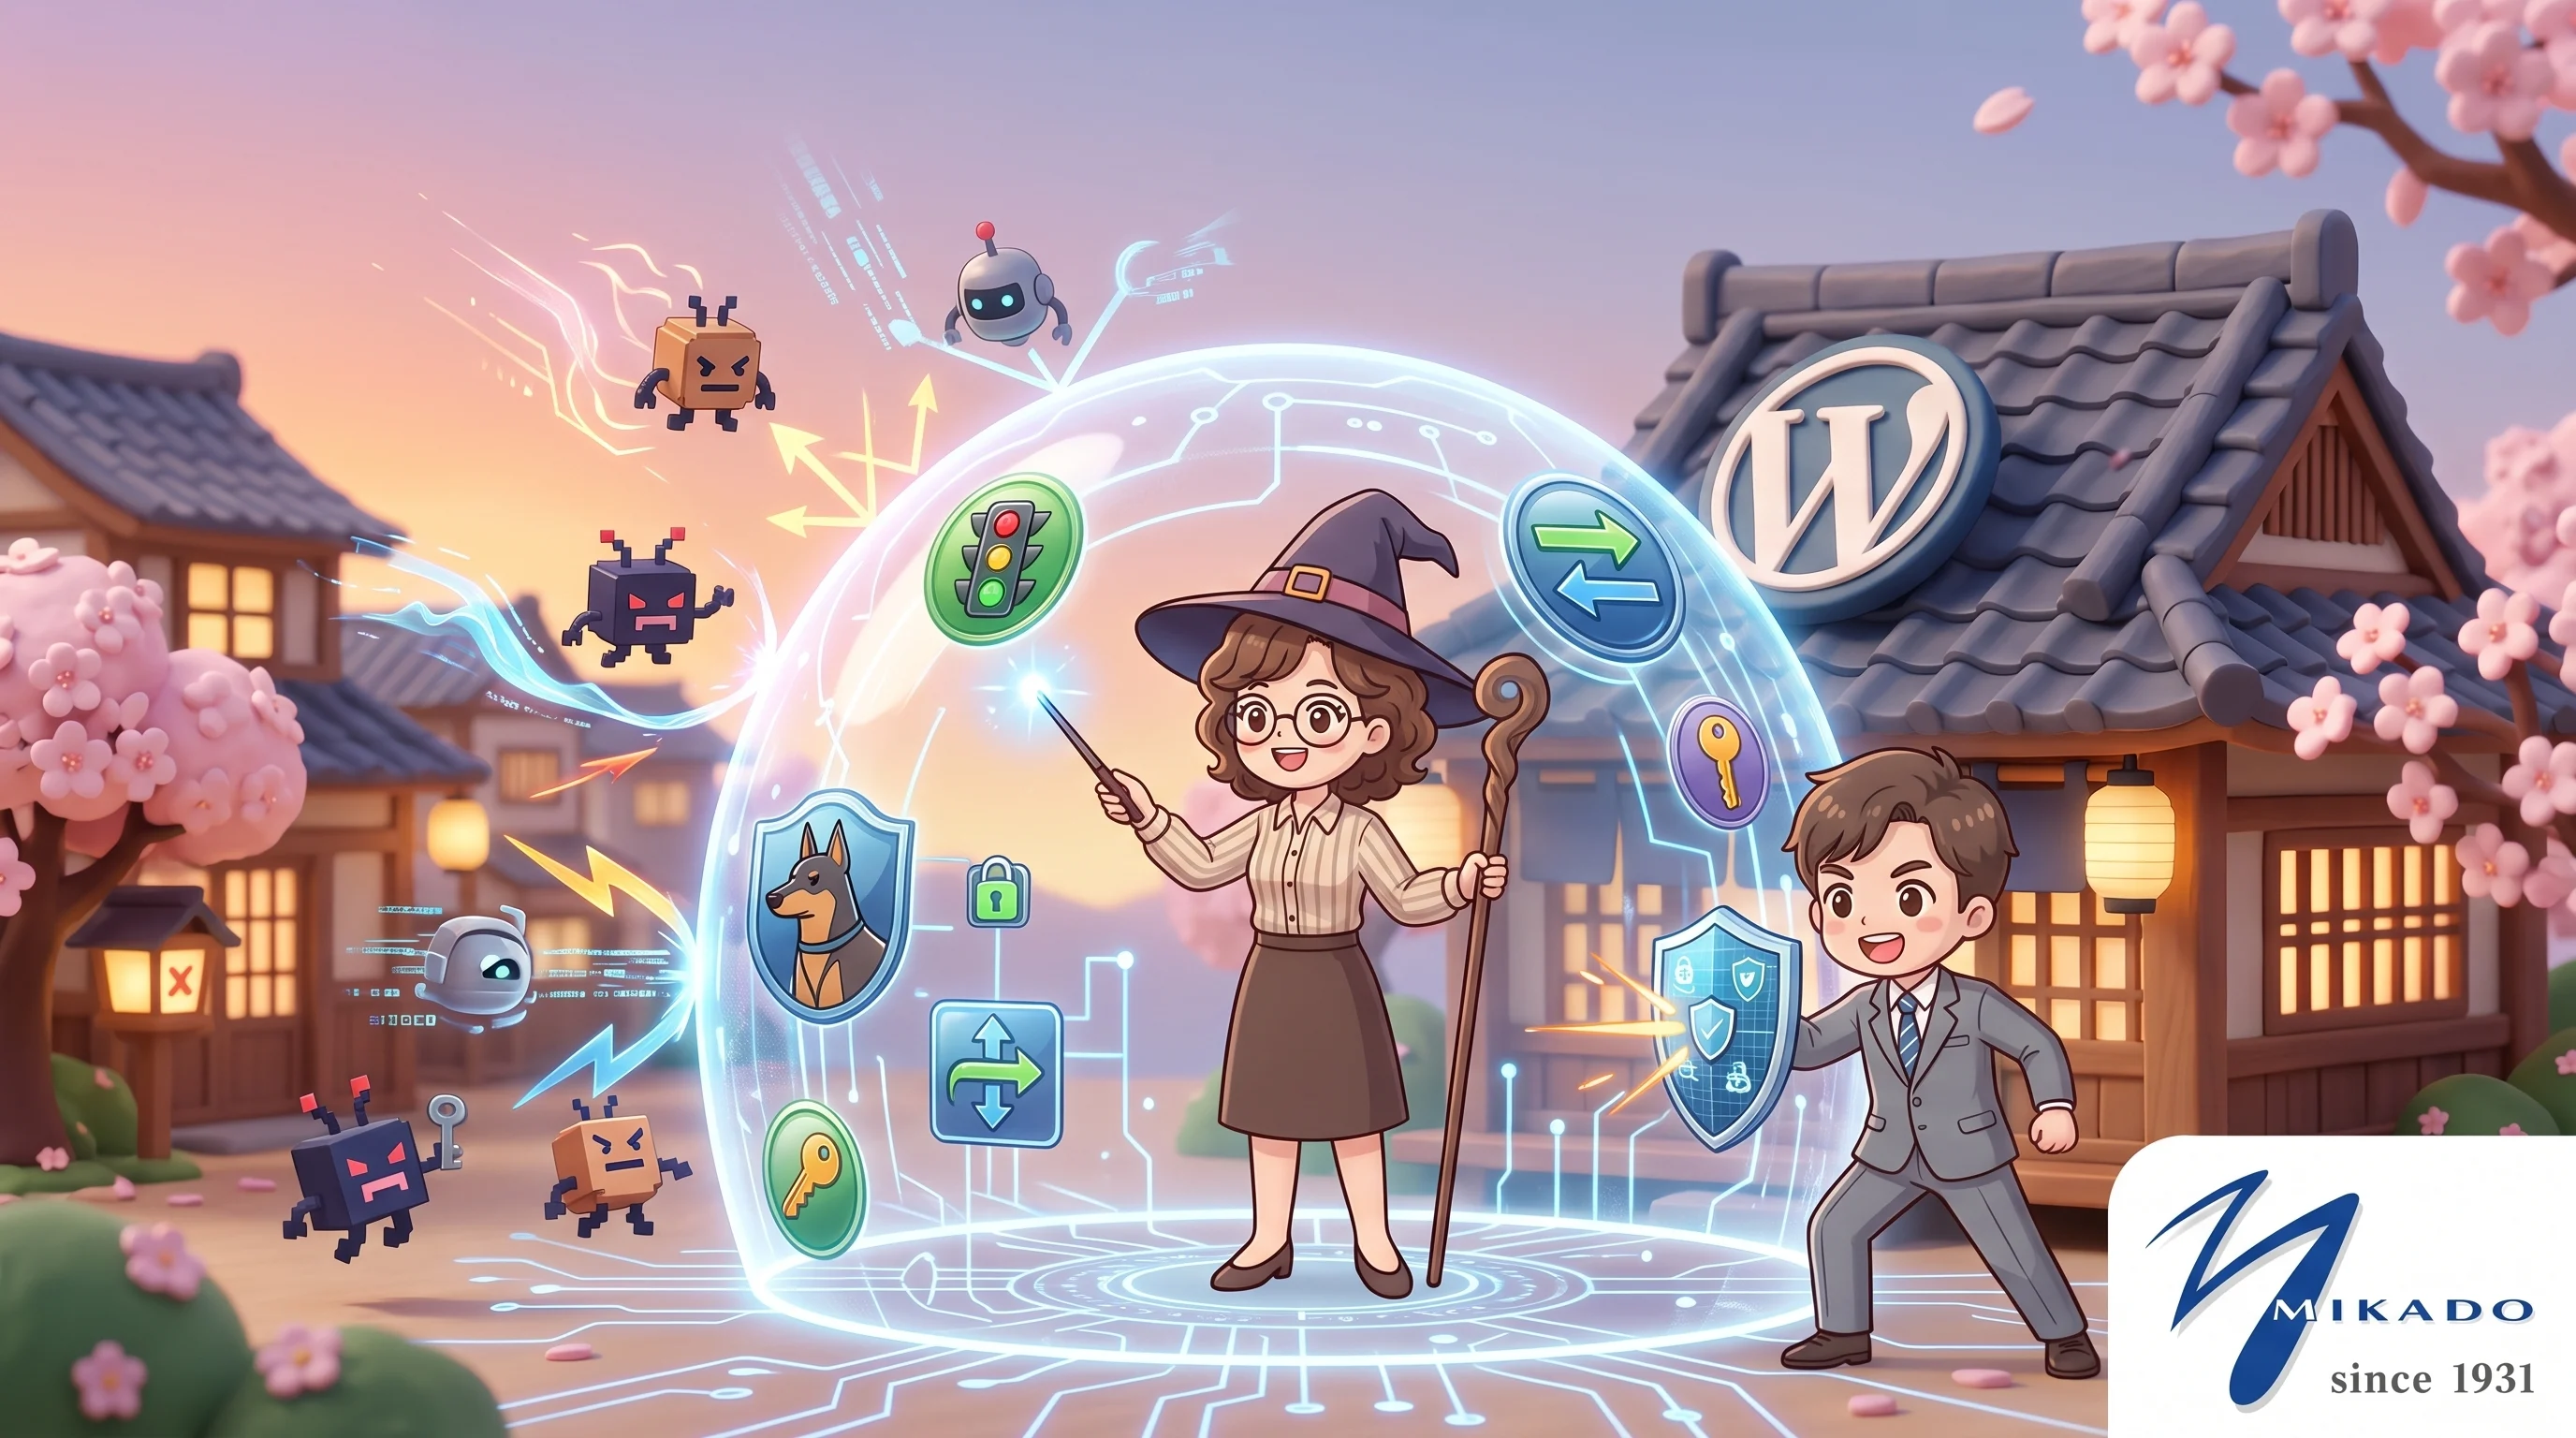
私たちのサイトでは、以下のような「見えないドア」の仕組みを作っています。
- 管理画面の入口を遮断:管理画面や重要機能へのルートに対する部外者からのリクエストは、サーバーやエッジ処理で即座にアクセス拒否(物理的な追い出し)を行っています。
- 管理者のID流出を防ぐ:ログインIDを裏から探り出すような自動プログラムに対しては、ニセの応答を返して早期遮断!本物のIDが外部に漏れる構造的な穴を塞いでいます。
- 二重の厳重な鍵:管理用の合鍵(不可逆暗号化されたハッシュ)は、外部から完全に隔離されたファイルに幽閉保管。万が一ドアの前に立たれても解錠できません。
仕組み②:攻撃者の偵察を無力化する「名札の取り外し」
泥棒は「この家は〇〇メーカーの鍵を使っているな」と分かると、その鍵専用の工具を用意します。Webサイトも同じで、「どのシステム(WordPress)のどのバージョンを使っているか」がバレると狙われやすくなります。
そこで、サイトのあらゆる場所から「システムの名札(構成情報やバージョン情報)」を完全に削ぎ落としました。
攻撃用ロボットから見ると、「何のシステムを使っているのか一切わからない不気味な建物」に見えるため、ターゲット外として即座に素通りしていきます!
仕組み③:システムが自動で防ぐ「信号機」と「警備員」
人間が手動で監視しなくても、システム自体が24時間体制でサイトを守っています。
① 危険な更新を物理ストップ(信号機ゲート)
他社製のプラグインなどに危険な脆弱性が発見された場合、独自プログラムが自動でセキュリティ情報をキャッチ!安全が確認されるまで、管理画面上の「更新ボタン」をサーバーサイドで自動ロックします。運用担当者の誤操作(ヒューマンエラー)を防ぐ優しい安全装置です。
② 不正なコードをブラウザで弾く(スマート警備員)
サイトを訪れたお客様や検索エンジンには一切影響を与えず、裏で悪意のあるコード(XSSなど)が送り込まれた場合のみ、ブラウザ上で強制的に無力化する自動ガード(セキュリティポリシー)を配送しています。
仕組み④:テスト部屋と本番の完全分離
新しい機能やデザインを試す「テスト環境(ステージング)」と、お客様が見る「本番環境」を完全に別の空間に分離し、テスト環境には強力なアクセス制御(Zero Trust認証など)をかけています。
「工事中の部屋」を外部から完全に見えなくすることで、開発途中のセキュリティホールやテストコードから攻撃されるリスクをゼロにしています。
セキュリティ用語集(Glossary)
| 用語 | わかりやすい意味 |
|---|---|
| 多層防御(Defense in Depth) | 1つの鍵だけでなく、門・玄関・金庫と何重にも防御を重ねる手法。 |
| 403 Forbidden | サーバーが「ここから先は立ち入り禁止です」とアクセスを物理的に拒否すること。 |
| Bcrypt(ビークリプト) | パスワードを復元不可能な複雑な暗号に変換して安全に保管する技術。 |
| CSP(Content Security Policy) | 悪意のある不正スクリプトの実行をブラウザ側でブロックする仕組み。 |
簡単3ステップ!自社サイトの安全度チェック
自社サイトが危険に晒されていないか、まずはここから確認してみましょう!
- ログイン画面のURLを確認する
標準的な初期URLのままで、誰でもログイン画面が開けてしまっていませんか? - WordPressやプラグインのバージョンが放置されていないか確認する
長期間「更新」を放置していると、自動攻撃ボットの格好の標的になります。 - 問い合わせフォームのセキュリティを確認する
スパム対策や不正送信対策(reCAPTCHAなど)が正しく機能しているかテストしてみましょう。
よくある質問
-
WordPressの場合、セキュリティプラグインをたくさん入れれば安全ですか?
-
企業サイトが攻撃されるとどんな被害が出ますか?
サイトの表示が崩されたり、アクセスしたお客様が詐欺サイトへ飛ばされたり(リダイレクト改ざん)、最悪の場合は個人情報漏洩や他社への攻撃の踏み台として悪用される恐れがあります。
-
自社のWordPressサイトも堅牢にできますか?
はい、可能です!現在のサーバー環境やシステム構成に合わせて、最適な防御陣形を構築することができます。
弊社のウェブサイトはサイバー攻撃(不正アクセス、不正な改ざん、ユーザー情報搾取など)に対して堅牢な多層防御(ホスティング先WAF、WordPress WAF、htaccess、Cloudflare WAF、Cloudflare認証アクセス制限など)を備えた仕組みで守っております。また、弊社が管理をお手伝いしている他社ウェブサイトも、順次多層防御化を進めております。詳しくは「スターターパック」でお問い合わせください。
ウェブサイトのセキュリティ対策について、お気軽にお問い合わせください
03-3295-2588
営業時間 9:00-18:00(土・日・祝日除く)
まとめ:サイバー攻撃から大切なWebサイトを守るために
改ざんや不正アクセスの被害は、「うちのような会社なら大丈夫だろう」という油断を突いてやってきます。
今回ご紹介したように、本物のセキュリティ対策とは単にツールを入れることではなく、「攻撃者の侵入ルートを構造的に遮断し、万が一のリスクも自動で防ぐ仕組み」をつくることです。
「自社サイトのセキュリティ状態が不安…」
「過去に改ざん被害に遭ったので、二度と起きない環境を作りたい!」
そんなお悩みをお持ちの経営者様・情シス担当者様、ぜひ一度ご相談ください!貴社に合わせた堅牢なWebサイト環境づくりを、私たちがトータルでサポートいたします。
ウェブサイトのセキュリティ対策について、お気軽にお問い合わせください
03-3295-2588
営業時間 9:00-18:00(土・日・祝日除く)
- ハッシュタグ:
#WordPressセキュリティ#サイバー攻撃対策#情シス#Webサイト改ざん#ミカド - 記事紹介:
「うちのWordPress、セキュリティ大丈夫かな…?🤔」
サイバー攻撃やサイト改ざんが増える今、知っておきたいのはツール選びではなく「攻撃者が諦める仕組みづくり」です!
難解な専門用語を使わず、分かりやすい例えで鉄壁の防御法を解説しました👇
#情シス #セキュリティ対策