自社専用サーバーをCloudflareで鉄壁に!低コストで始めるセキュリティ対策
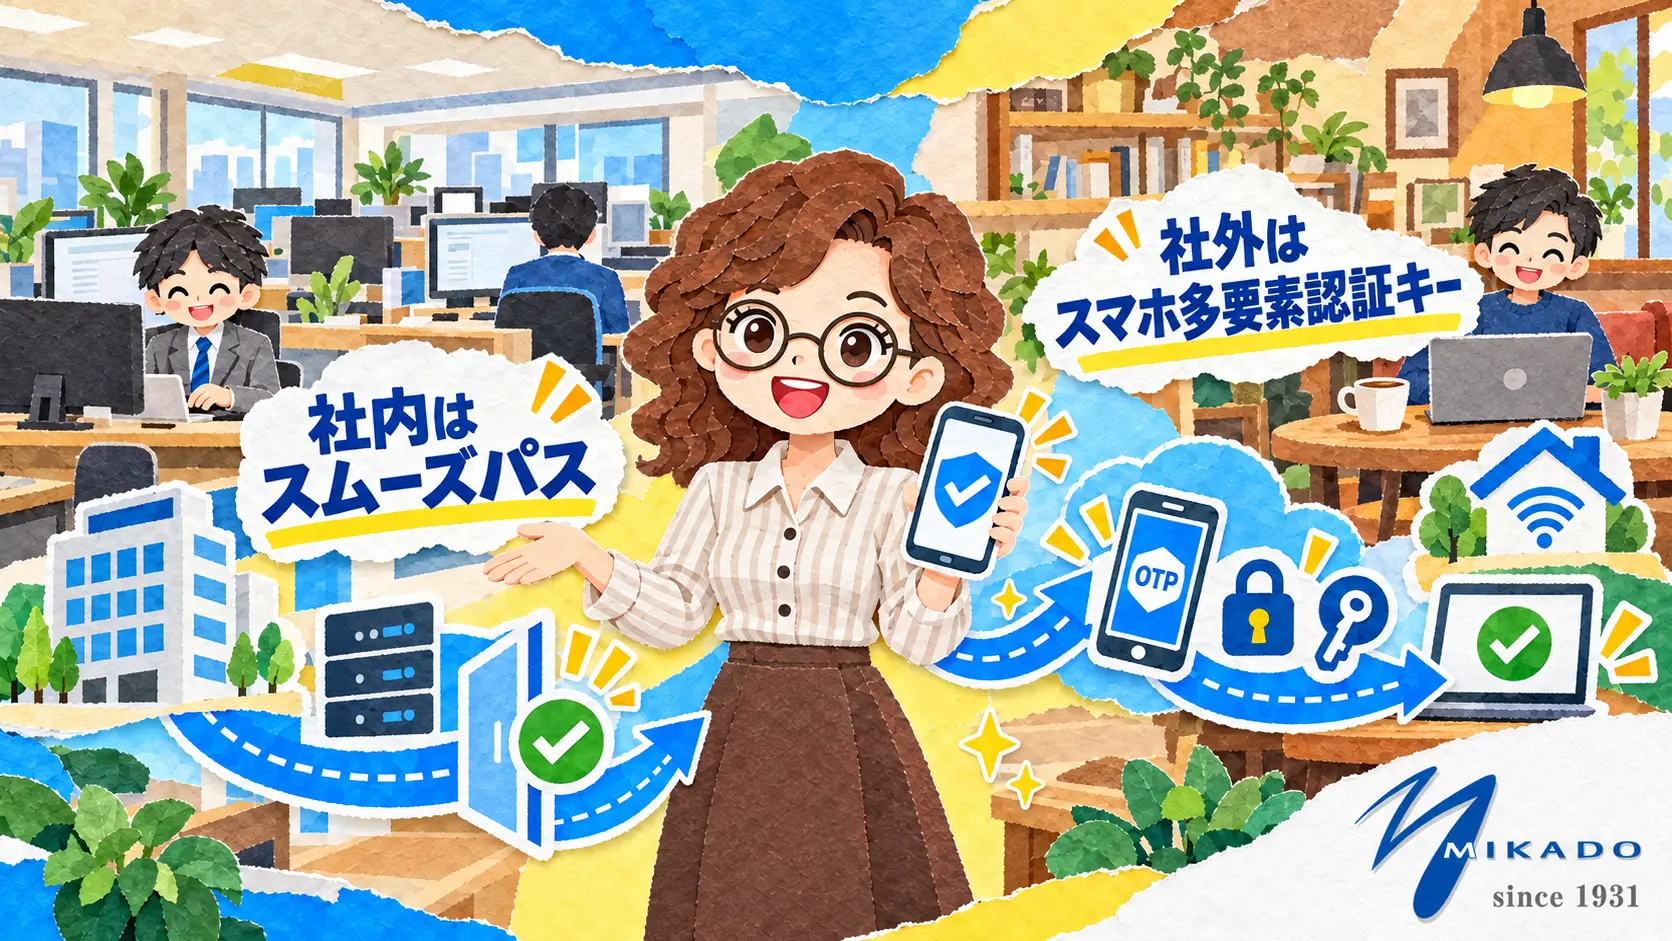
【この記事の結論】
サポートが切れてしまった社内専用グループウェアでも、「Cloudflare」を前段に挟むだけで、プログラムに手を加えることなくゼロトラスト基準の鉄壁セキュリティへと生まれ変わります!
【3つの重要ポイント】
- 社外アクセスを多要素認証(MFA)で完全防衛:ID・パスワード漏洩のリスクをシャットアウト
- 社内オフィスはそのまま快適アクセス:面倒なログイン操作を増やさず業務効率をキープ
- サーバーへの直接攻撃を遮断:
.htaccessと HTTPS 強制転送で裏口アクセスを許さない【この記事で解決する課題】
「長年使い慣れた社内システムを使い続けたいけれど、セキュリティが不安……」というお悩みを、大がかりなリプレイス費用をかけずにスマートに解決します。
まだBasic認証だけ?社内専用サーバーに潜むセキュリティの落とし穴
「長年社内で愛用している自社専用サーバーのWebツール、そろそろセキュリティが心配だけど移行コストが……」とお悩みではありませんか?
実は、従来の「ID・パスワード」に加えて「Basic認証」をかけるだけの対策では、今のサイバー攻撃を防ぎきるのは難しいんです。通信経路での盗聴リスクはもちろん、パスワードリスト攻撃を受けたり、社外からのテレワーク接続で認証情報が漏洩してしまったりと、危険がいっぱいです。
「じゃあ、システムごと新しいクラウドに乗り換えるしかないの?」と思いますよね。
実は、ネットワークの仕組みをひと工夫するだけで、使い慣れたシステムをそのまま安全に守り続けることができるんです!
Cloudflareで実現!自社サーバーを鉄壁にする4つのセキュリティ施策
今回は、世界中で使われているクラウドセキュリティサービス「Cloudflare」を活用して、自社専用ホスティングサーバーを強固にした実践ノウハウをご紹介しますね。
社外からは「GWS連携 & OTP多要素認証」でガッチリ保護
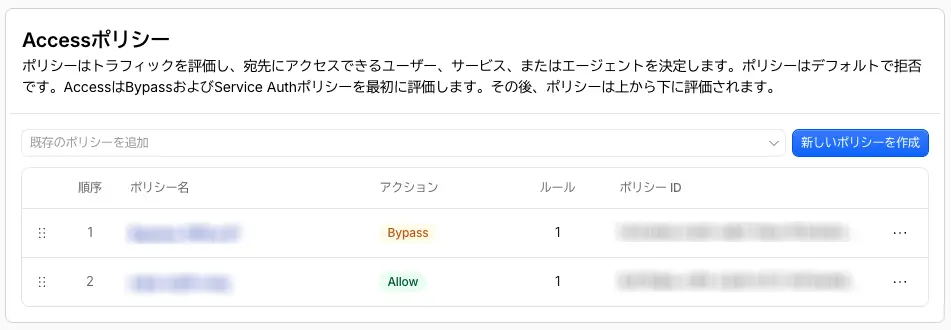
社用iPhoneや自宅PCなど、社外ネットワークからアクセスする際は、Cloudflare Access(ゼロトラスト機能)を経由させます。
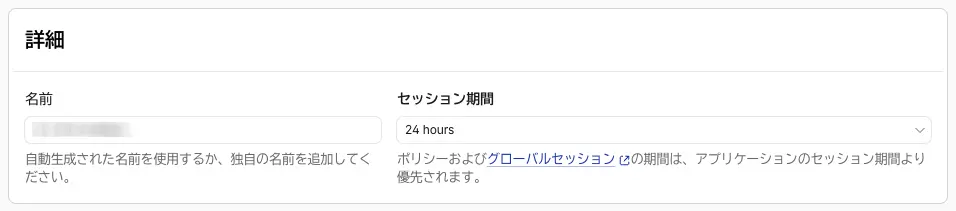
Google Workspace(GWS)のアカウント認証(SSO・SAML)に加えて、Cloudflareのワンタイムパスワード(OTP)による多要素認証(MFA)を必須にしました。これにより、万が一IDやパスワードが外部に漏れてしまっても、第三者の不正アクセスを完全に防ぎます。
社内オフィスからは「認証スキップ」でストレスゼロ!
「毎回ログイン時に2段階認証を求められると、毎日の業務が面倒になるのでは?」と心配になりますよね。
そこで、オフィスの固定IPアドレス(IPv4 / IPv6)からのアクセスは、認証画面を挟まずに直接アクセスできるように設定しました。社内での利便性はそのままに、セキュリティレベルだけをグッと引き上げています。
オリジンサーバーへの直接攻撃を .htaccess で完全遮断
悪意のある攻撃者がサーバーの生IPアドレスを突き止めて、直接攻撃を仕掛けてくるケースがあります。
これを防ぐため、サーバー側の .htaccess にアクセス制限を記述し、「CloudflareのプロキシIP」または「自社の社内IP」以外からの通信はすべて拒否(403 Forbidden)するように設定しました。これで裏口からの侵入ルートも完全に塞げます。
# ==================================================
# IP制限(Cloudflare・社内固定IP以外を遮断)
# ==================================================
<RequireAll>
    <RequireAny>
        # サーバー内部通信
        Require local
        Require ip 127.0.0.1
        Require ip ::1

        # 会社の固定IP(IPv4 / IPv6)*許可するIPアドレスを指定
        Require ip xxx.xxx.xxx.xxx
        Require ip xxxx:xxxx:xxxx:xxxx::/64

        # Cloudflare 公式 IPv4 レンジ
        Require ip 173.245.48.0/20
        Require ip 103.21.244.0/22
        Require ip 103.22.200.0/22
        Require ip 103.31.4.0/22
        Require ip 141.101.64.0/18
        Require ip 108.162.192.0/18
        Require ip 190.93.240.0/20
        Require ip 188.114.96.0/20
        Require ip 197.234.240.0/22
        Require ip 198.41.128.0/17
        Require ip 162.158.0.0/15
        Require ip 104.16.0.0/13
        Require ip 104.24.0.0/14
        Require ip 172.64.0.0/13
        Require ip 131.0.72.0/22

        # Cloudflare 公式 IPv6 レンジ
        Require ip 2400:cb00::/32
        Require ip 2606:4700::/32
        Require ip 2803:f800::/32
        Require ip 2405:b500::/32
        Require ip 2405:8100::/32
        Require ip 2a06:98c0::/29
        Require ip 2c0f:f248::/32
    </RequireAny>
</RequireAll>
この.htaccessは、公開サーバー用途ではありませんのでご注意ください。
常時HTTPS化で「認証回避」の抜け道をブロック
暗号化されていない「HTTP通信(80番ポート)」でアクセスされた場合でも、即座に安全な「HTTPS通信(443番ポート)」へ強制リダイレクトするように徹底しました。通信内容の盗聴を防ぐだけでなく、認証チェックをすり抜けようとする通信を確実に正規の保護ルートへと誘導します。
サクッと理解!知っておきたいセキュリティ用語集
- Cloudflare Access(ゼロトラスト):社内ネットワークの内外を問わず、すべてのアクセスを検証・認証する次世代のセキュリティの仕組みです。
- 多要素認証(MFA / OTP):知識情報(パスワード)に加え、スマホなどに届くワンタイムパスワード(所持情報)を使って安全性を高める認証方法です。
- オリジンサーバー:WebサイトやWebシステムの実データが置かれている本体サーバーのことです。
- .htaccess:ApacheなどのWebサーバーで、ディレクトリ単位のアクセス制御やURLの転送ルールを設定するファイルです。
よくある質問(FAQ)
-
サポートが切れたレガシーなWebシステムでも本当に安全になりますか?
-
サーバー本体の脆弱性がゼロになるわけではありませんが、Cloudflareを前段に置くことで、インターネットからの直接的なサイバー攻撃や不正アクセスを強力にブロックできます。IPA(情報処理推進機構)のセキュリティガイドラインでも多要素認証やアクセス制御の重要性が推奨されており、有効な延命・防御策となります。
-
導入にあたって、サーバー内のプログラムを大幅に書き換える必要はありますか?
-
プログラム自体の改修は不要です!DNSの切り替えとCloudflareの設定、そしてサーバー側の
.htaccess調整だけで完了するため、業務を止めずに短期間で導入できます。
-
社員が外出先からスマートフォンで使うとき、操作は難しくなりますか?
-
いつものブラウザからアクセスし、画面の案内に沿ってGoogleログインとワンタイムパスワードを入力するだけです。特別なアプリの常時起動などは必要ないため、誰でも迷わず利用できますよ。
長年運用してきた大切な自社サーバーも、Cloudflareのゼロトラスト技術を組み合わせれば、コストを抑えながら最新基準のセキュリティ環境へアップデートできます。
- ハッシュタグ
#情報セキュリティ#Cloudflare#ゼロトラスト#社内SE#情シス - SNS用告知テキスト
Plaintext「長年使っている自社の業務Webツール、セキュリティは大丈夫……?」 リプレイス予算がなくても諦める必要はありません! Cloudflareを活用して、社外は多要素認証(MFA)で鉄壁ガードしつつ、社内からの快適な使い心地はそのままキープする方法をまとめました🔒✨ 情シス・Web担当者必見の実践ワザです👇 https://mkd.jp/secure-hosting-server-cloudflare #情報セキュリティ #Cloudflare #社内SE
ウェブサイトのセキュリティ対策について、お気軽にお問い合わせください
03-3295-2588
営業時間 9:00-18:00(土・日・祝日除く)